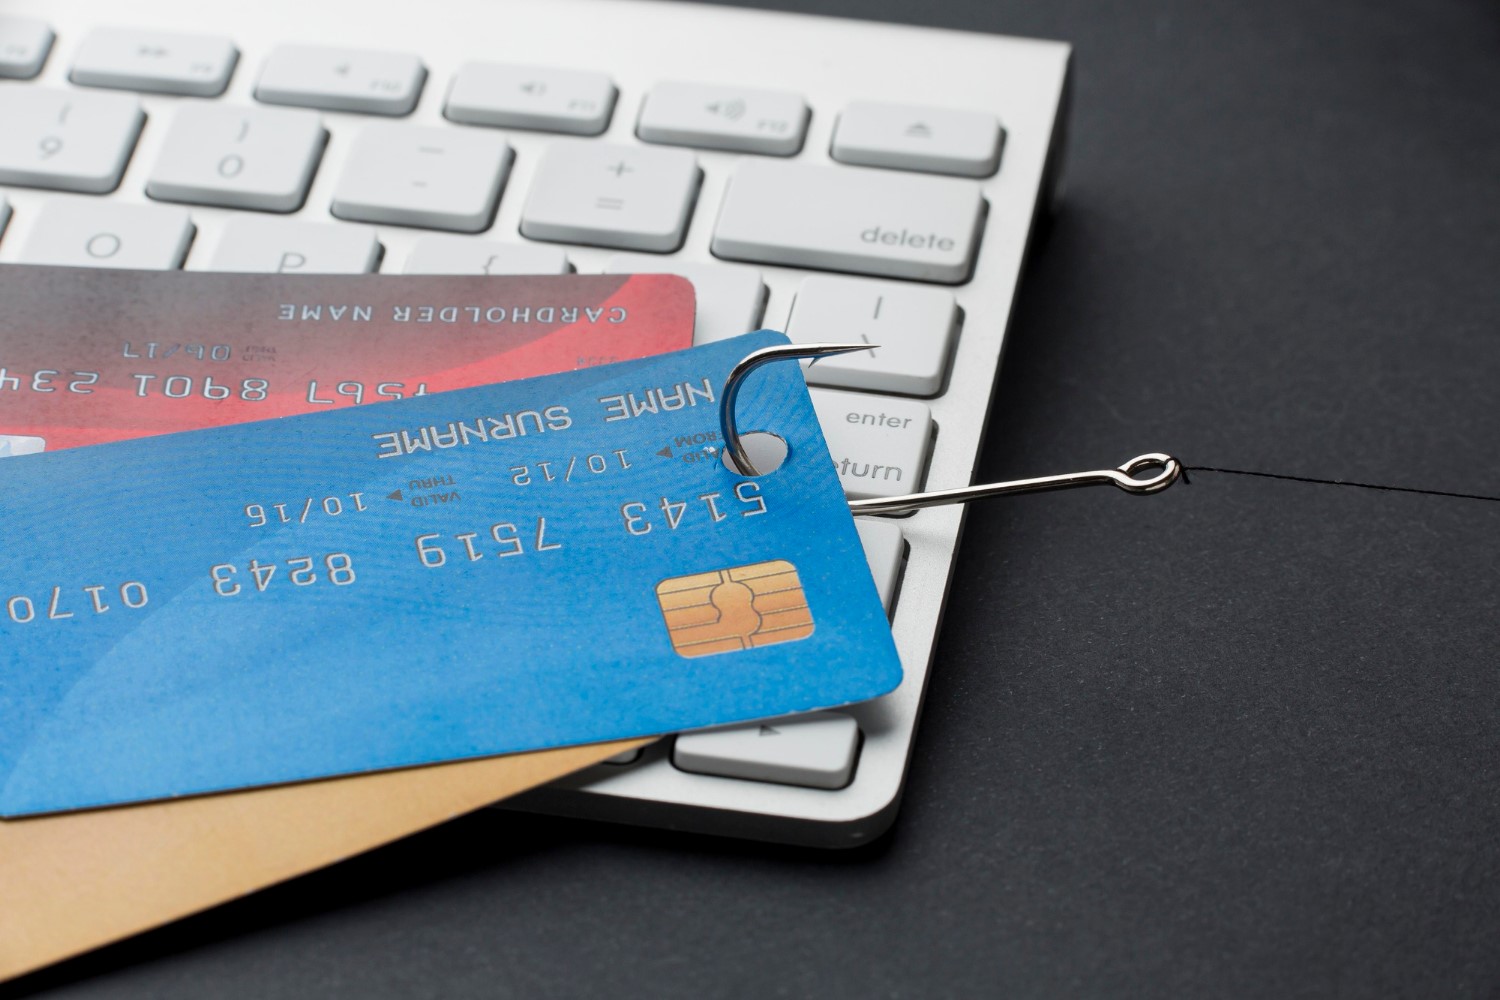
Фишинг (phishing) — это вид интернет‑мошенничества, цель которого — выманить у человека конфиденциальные данные: логины и пароли, данные банковских карт, коды из СМС и т. п.
Название происходит от английского phishing (похоже на fishing — «рыбалка»): злоумышленники как будто закидывают «наживку» и ждут, кто «клюнет».
Как это работает
Чаще всего схема такая:
- Мошенник рассылает сообщения — по почте, в мессенджерах, соцсетях, через СМС. Письмо или сообщение выглядит как официальное: от банка, маркетплейса, Госуслуг, техподдержки и т. д. Используют логотипы, похожий стиль, поддельные адреса отправителей.
- В сообщении создают ощущение срочности или страха: «ваш аккаунт заблокирован», «обнаружена подозрительная активность», «нужно срочно подтвердить данные». Это специально, чтобы человек не успел подумать и сразу выполнил действие.
- Дают ссылку на поддельный сайт, который визуально почти не отличить от настоящего. Либо просят ответить на письмо с личными данными.
- Когда человек вводит данные, они уходят мошенникам. Дальше те могут украсть деньги, взломать аккаунты, оформить кредиты и т. д.
Примеры фишинговых уловок
- Поддельные домены: вместо
sberbank.ru—sber-bank.ru,sberbank-login.comи т. п. Визуально разница незаметна, а сайт — фальшивка. - Вложения и ссылки в письмах: предлагают «скачать квитанцию», «подтвердить заказ», «посмотреть документ». Внутри — вредоносный файл или форма для ввода данных.
- Копии интерфейсов: страница входа в почту или банк выглядит точно как настоящая, но адрес в браузере другой.
- Имитация звонков и чатов: мошенники звонят или пишут якобы от имени службы безопасности и просят продиктовать код из СМС.
Виды фишинга
- Массовый фишинг — рассылки тысячам людей с шаблонными сообщениями.
- Целевой (spear phishing) — атака на конкретного человека или компанию, с использованием личных данных (имя, должность, недавние покупки).
- Whaling — атаки на руководителей и сотрудников с доступом к финансам.
- Смишинг (SMS + phishing) — через СМС.
- Вишинг (voice + phishing) — через телефонные звонки.
- Quishing — через вредоносные QR‑коды.
Почему это особенно важно для тебя (с учётом твоей работы с сайтами и клиентами)
Ты работаешь с WordPress, делаешь сайты, собираешь контакты и иногда настраиваешь формы (например, WPForms). Это значит, что:
- На твоих сайтах могут пытаться собирать данные через поддельные формы — важно проверять, куда отправляются данные, использовать HTTPS, ограничивать права пользователей в админке.
- Клиенты могут получать фишинговые письма «от твоего агентства» — например, с просьбой оплатить счёт по ссылке. Тут помогает обучение клиентов: объяснять, что настоящие платежи идут только по проверенным реквизитам, а ссылки нужно перепроверять.
- Плагины и темы (в том числе дочерние темы вроде Citadela Child) могут стать точкой входа, если они не обновлены или скачаны из непроверенных источников. Регулярные обновления и аудит плагинов — часть защиты от фишинга и других атак.
Как защититься
- Не переходите по ссылкам из писем/сообщений, особенно если есть ощущение срочности. Лучше вручную ввести адрес сайта в браузере.
- Проверяйте адрес сайта (URL): смотрите, чтобы был HTTPS, не было опечаток и лишних слов в домене.
- Никогда не сообщайте коды из СМС, даже если собеседник представляется банком или техподдержкой.
- Используйте двухфакторную аутентификацию (2FA) везде, где можно: даже если пароль украдут, без второго фактора доступ получить сложнее.
- Обновляйте CMS, темы и плагины — многие атаки используют старые уязвимости.
- Обучайте клиентов и команду распознавать подозрительные письма и не вводить данные на незнакомых страницах.